
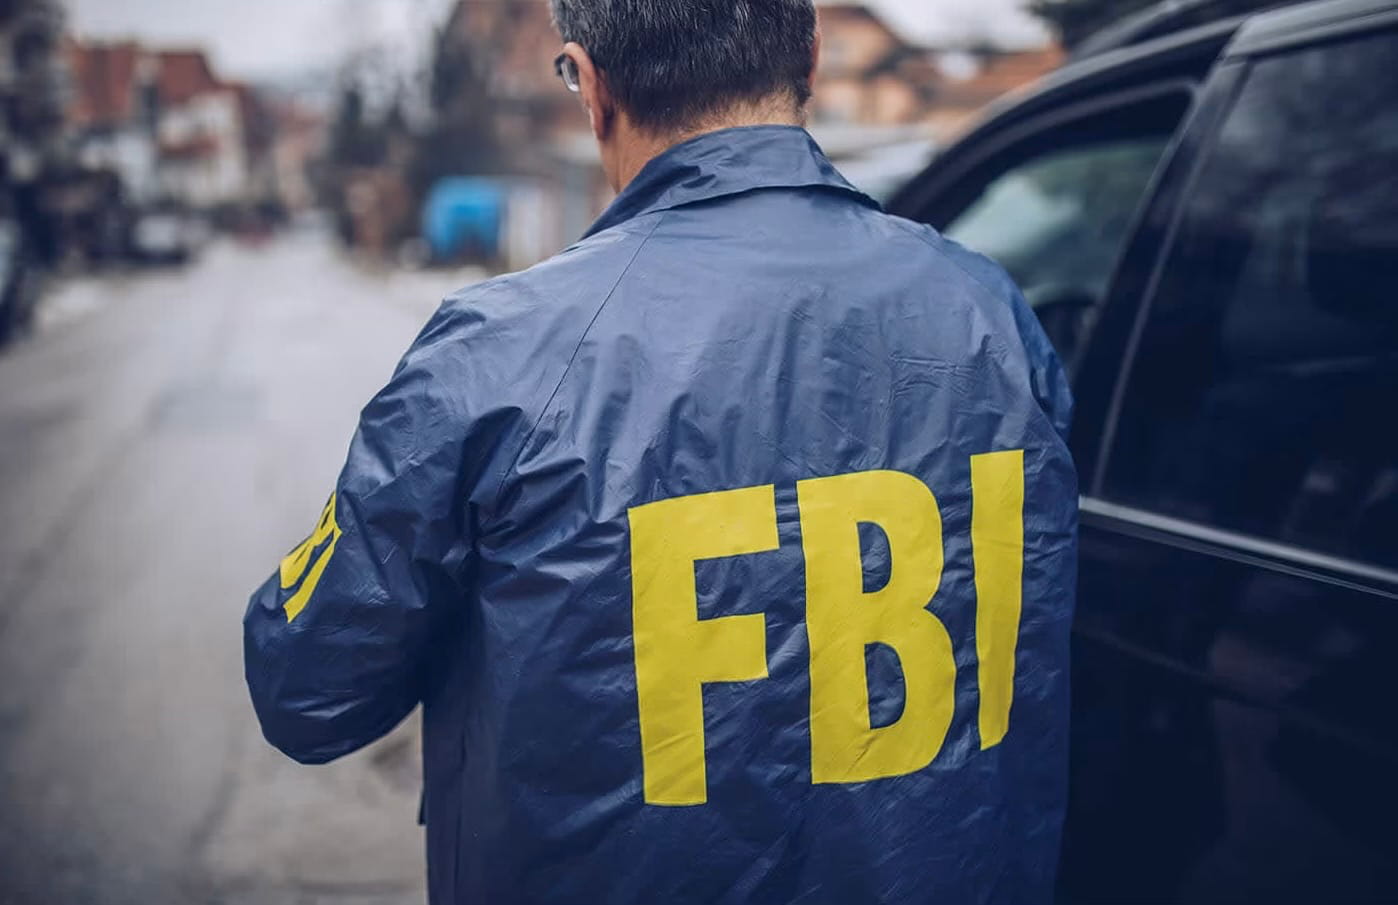
Хакерска група „ShinyHunters“ тврди да је провалила у системе америчког Федералног истражног бироа (ФБИ) и дошла до осјетљивих података о хиљадама агената, укључујући њихове медицинске извјештаје, кућне адресе и службене биљешке. Умјесто новца, од америчког Бироа траже повлачење једног јавног упозорења о њиховим активностима. ФБИ је потврдио да је дошло до сајбер-продора и да је истрага у току.
Амерички ФБИ се тако нашао у центру великог сајбер-скандала након што је ова група објавила да је украла податке хиљада запослених. Према информацијама које је објавио Би-Би-Си (BBC), међу информацијама за које хакери тврде да су их прибавили налазе се и изузетно осјетљиви подаци о здравственом стању агената. Новинарима су достављени узорци украдених докумената који садрже медицинске извјештаје о способности запослених за рад, укључујући резултате анализа и љекарске биљешке, преноси Бука.
Пуна имена, адресе и медицински подаци
Анализа докумената показује да они садрже пуна имена агената, њихове адресе и друге идентификационе податке, али и детаљне информације повезане са њиховим здравственим стањем.
Стручњаци за сајбер-безбједност упозоравају да би комбинација личних, службених и здравствених података могла бити посебно опасна.
„Ова листа повезује хиљаде агената са њиховим медицинским подацима и извјештајима о физичкој спремности“, рекао је Етај Маор из компаније „Cato Networks“. Он је упозорио да се компромитована лозинка може промијенити, док здравствени подаци представљају трајну врсту компромитације. Такви подаци могу бити искориштени за покушаје преваре, лажно представљање, уцјене или циљане нападе.
ФБИ потврдио да је дошло до продора
ФБИ је потврдио да је дошло до безбједносног инцидента и саопштио да истражује детаље продора. Биро је такође упознат са тврдњама хакерске групе о обиму украдених података.
„ShinyHunters“, међутим, тврди да је дошао до много већег броја информација него што се првобитно претпостављало. Раније се говорило о могућем компромитовању података око 38.000 актуелних запослених у ФБИ-ју, док хакери сада тврде да је број потенцијално погођених особа знатно већи.
Не траже новац – имају необичан захтјев
Посебно је занимљиво што хакери не траже класичну новчану откупнину. Група тврди да је напад изведен као одмазда због јавног упозорења које је ФБИ раније објавио о њиховим активностима. Од Бироа траже да у року од седам дана „исправи или уклони“ то упозорење, а у супротном пријете објављивањем комплетног скупа података.
Према извјештајима медија, уз медицинске податке наводно су компромитовани и бројеви телефона, бројеви службених значки и радна мјеста, а дио података се односи и на агенте повезане са истрагама о Русији, Кини и нарко-картелима. Портал „404 Media“ објавио је и информације да су компромитовани подаци можда повезани са једном мање познатом сајбер-јединицом ФБИ-ја.
Група „ShinyHunters“, која је активна годинама и повезује се са бројним великим сајбер-нападима, тврди да је у овом случају искористила рањивост у „Oracle“ систему за складиштење података у облаку који користи ФБИ.


Шта Ви мислите о овоме?